KI-Audits für Open-Source-Software: Anthropic startet OSS Scanner
Anthropic bietet kostenlose KI-Audits für Open-Source-Software mit dem neuen OSS Scanner. Was bedeutet das für Sicherheit und KI-Ethik? Mehr dazu im Blog!

KI-Audits für Open-Source-Software: Revolution oder Sicherheitsrisiko?
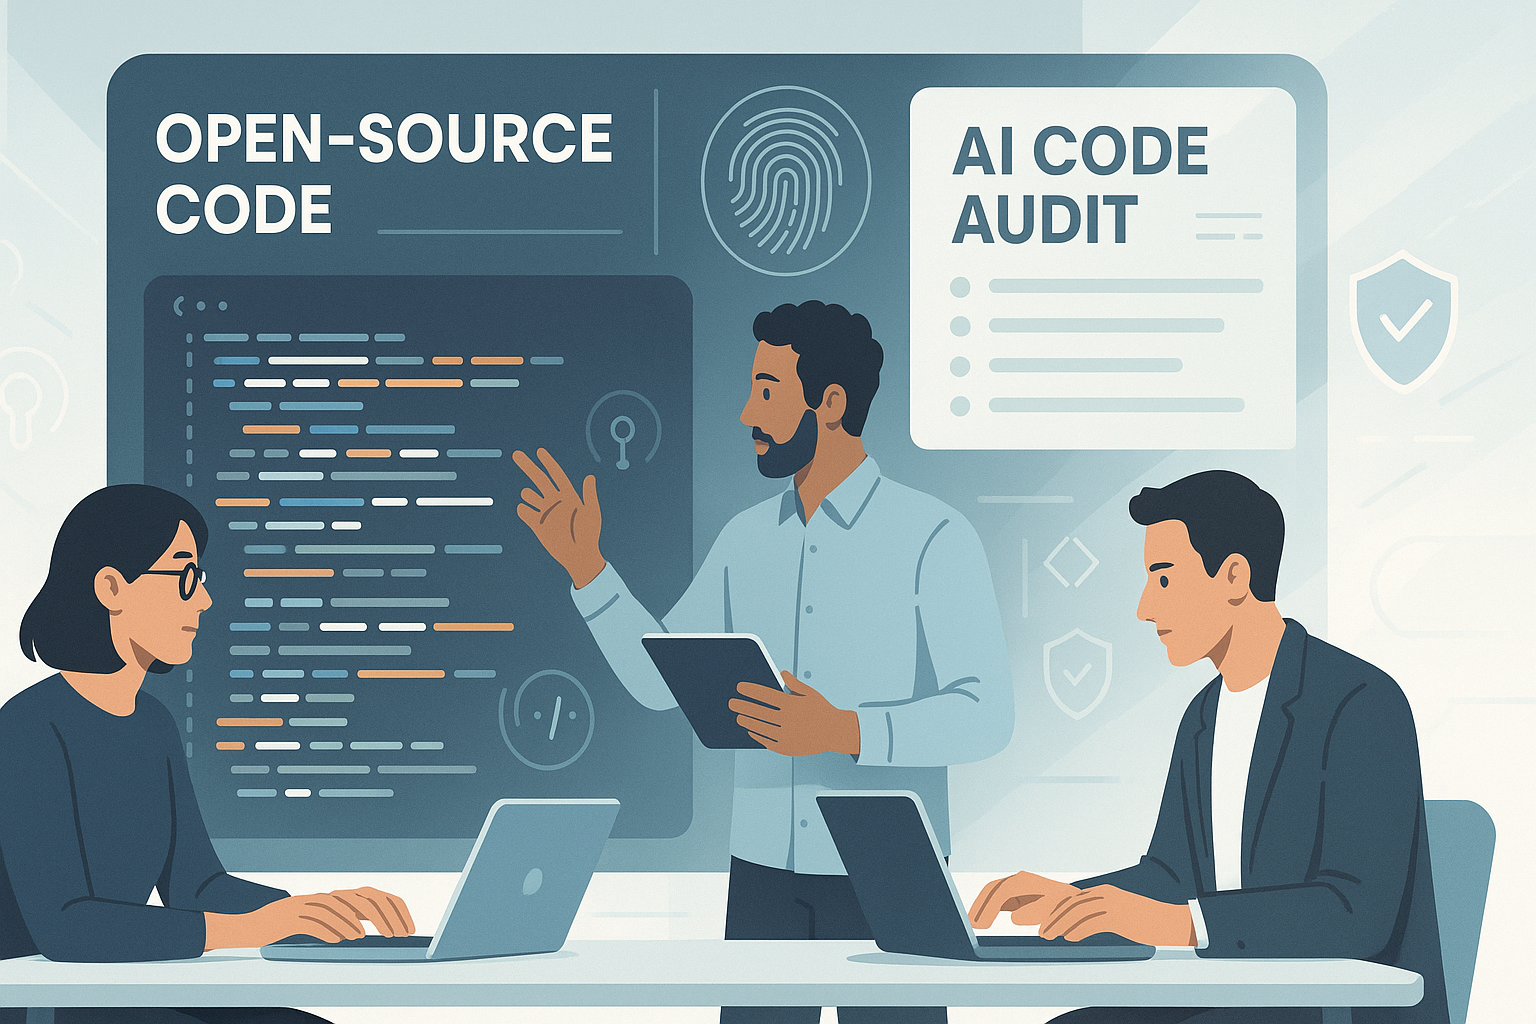
Der Ruf nach mehr Transparenz und Sicherheit in KI-Systemen wird lauter – insbesondere, wenn es um Open-Source-Projekte geht. Mit dem neuen OSS Scanner von Anthropic können Entwickler ab sofort von kostenlosen KI-Audits für Open-Source-Software profitieren. Das Ziel: Risiken erkennen, Sicherheitslücken schließen und die Qualität von KI-Anwendungen verbessern. Zur Original-Meldung.
Was ist der Anthropic OSS Scanner?
Anthropic, Anbieter des KI-Modells Claude, startet ein Audit-Programm, das sich gezielt an Open-Source-Projekte richtet. Der OSS Scanner analysiert Quellcode sowie Architektur von Projekten, in denen künstliche Intelligenz Schlüsselkomponenten bildet. Entwickelt wurde das Tool, um Cybersecurity-Lücken und ethische Schwächen frühzeitig zu erkennen.
So funktioniert der KI-Audit-Prozess
- Automatisierte Codeprüfung auf bekannte Schwachstellen
- Inspektion auf Einsatz und Missbrauch von KI-Modellen
- Bewertung hinsichtlich Datenschutz und Compliance
- Empfehlungen zur Verbesserung von Sicherheit und Fairness
Besonders im Fokus stehen dabei häufig genutzte Open-Source-KI-Bibliotheken, Machine-Learning-Frameworks und Integrationen.
Bedeutung von KI-Audits: Sicherheit und Transparenz als neue Standards
KI-Audits waren bisher vor allem großen Unternehmen mit eigenen Security-Teams vorbehalten. Mit kostenlosen Prüf-Tools wie dem OSS Scanner rücken nun auch kleine Projekte und Entwickler in den Mittelpunkt. Der Ansatz ist dabei doppelt zukunftsweisend:
- Stärkung der Vertrauenswürdigkeit von Open-Source-KI
- Prävention von Angriffen auf die Lieferkette (Supply Chain Attacks)
- Unterstützung bei der Einhaltung gesetzlicher Vorgaben (Stichwort: EU AI Act)
- Transparenz hinsichtlich Bias und Diskriminierung in KI-Modellen
Gerade bei Open Source, das zunehmend auch in kritischer Infrastruktur und in Unternehmen zum Einsatz kommt, kann ein wirksames Audit potenzielle Schäden abwenden und Entwickler vor rechtlichen Fallstricken schützen.
Chancen und Herausforderungen für Entwickler und Unternehmen
Der OSS Scanner von Anthropic bietet zahlreiche Vorteile – stößt aber auch auf Herausforderungen, die in der Branche intensiv diskutiert werden:
Potenziale
- Frühe Identifikation von Sicherheitslücken ohne große Kosten
- Kostenersparnis durch kostenloses Angebot
- Anreiz für Open-Source-Projekte, noch sicherer zu werden
- Bessere Dokumentation und Nachvollziehbarkeit von Änderungen am Code
Risiken und offene Fragen
- Automatische Tools können Deepfakes und komplexere KI-Bias meist nicht erkennen
- Wie werden sensible Daten im Auditprozess geschützt?
- Wer trägt die Verantwortung bei entdeckten Schwächen – Projekt, Anbieter, Nutzer?
- Könnten Schadakteure die Werkzeuge missbrauchen, um gezielt Schwachstellen zu entdecken?
Experten betonen: Ein Audit-Tool wie der OSS Scanner ist nur so wertvoll wie die Bereitschaft der Community, auf Basis der Ergebnisse tatsächlich Verbesserungen umzusetzen.
KI in der Cybersicherheit: Open-Source als Vorreiter
Gerade die Kombination von KI und Cybersicherheit ist in den letzten Jahren zu einem strategischen Top-Thema aufgestiegen. Open-Source-Software kommt dabei eine besondere Rolle zu:
- Transparente Entwicklung ermöglicht breitere Audits und Peer-Reviews
- Öffentliche Diskussionen fördern schnelle Verbesserungen
- Community-Ansatz schafft Awareness für Security und Ethik
Anthropic setzt so ein Zeichen gegen „Security by Obscurity“ und baut auf Kooperation zwischen Wissenschaft, Unternehmen und Open-Source-Enthusiasten.
Praxis-Tipps: So profitieren Open-Source-Projekte vom OSS Scanner
Wie können Entwickler und Maintainer von Open-Source-Projekten den neuen OSS Scanner optimal nutzen?
Erste Schritte mit dem Audit-Tool
- Projekt dokumentieren und typische Nutzungsszenarien beschreiben
- Codebasis aktuell halten und klare Commit-Strukturen verwenden
- Empfehlungen aus dem Audit-Prozess ernst nehmen und umsetzen
- Feedback an Anthropic geben und neue Funktionen anregen
Nicht zuletzt bietet ein regelmäßiges Audit-Reporting auch einen Wettbewerbsvorteil, z.B. für Zertifizierungen oder Vertrauen bei Partnern und Nutzern.
Fazit: Warum KI-Audits für Open-Source-Software unverzichtbar werden
Der OSS Scanner von Anthropic läutet eine neue Ära der KI-Audits für Open-Source-Software ein. Durch die einfache Verfügbarkeit und kostenlose Nutzung können Entwickler ihre Projekte gezielt auf Schwachstellen und ethische Risiken prüfen lassen. Für die Branche ist das ein Schritt in Richtung mehr Sicherheit, Transparenz und Verlässlichkeit in der KI-Entwicklung.
Mehr Informationen und den Zugang zum OSS Scanner finden Interessierte direkt über die offizielle Quelle.
Häufige Fragen
Was ist der Unterschied zwischen herkömmlichen und KI-Audits für Open-Source-Software?
KI-Audits berücksichtigen neben Sicherheit und Codequalität auch ethische Risiken, Bias und Datenschutz-Aspekte speziell im Einsatz von KI-Technologien.
Wie funktioniert der OSS Scanner von Anthropic?
Der OSS Scanner prüft automatisch Open-Source-Projekte auf Schwachstellen im Code, KI-Missbrauch sowie Risiken bei Datenschutz und Fairness. Die Ergebnisse liefern klare Empfehlungen.
Ist die Nutzung des OSS Scanners wirklich kostenlos?
Ja, derzeit stellt Anthropic das Audit-Tool für Open-Source-Projekte gratis zur Verfügung, um Sicherheit und Transparenz zu fördern.
Wie profitieren Unternehmen und Entwickler vom KI-Audit?
Sie erhöhen durch einen geprüften, sicheren Code das Vertrauen von Anwendern und Partnern und verbessern die Einhaltung regulatorischer Anforderungen.
Oktober 19, 2026